IT | CIRS Group Korea, 정보보안경영시스템 국제표준 ‘ISO/IEC 27001:2022’ 인증 취득
국내외 인허가 및 인증 컨설팅 전문기업 CIRS Group Korea(씨아이알에스그룹코리아, 대표이사 임항식)가 정보보안경영시스템 국제표준인 ‘ISO/IEC 27001:2022’ 인증을 취득했다고 밝혔다.
ISO/IEC 27001은 국제표준화기구(ISO)와 국제전기기술위원회(IEC)가 함께 제정한 정보보안경영시스템 국제표준이다. 조직이 보유한 정보자산을 체계적으로 보호하기 위해 위험관리, 접근통제, 보안사고 대응 등 관리체계 전반을 갖추었는지 심사해 인증한다.
이번 인증은 KOTRIC 인증센터가 심사했으며, 인증범위는 ‘국내외 인증 컨설팅 서비스의 정보보안 관리’다. 최초 인증일은 2026년 10월 29일이며, 유효기간은 2029년 10월 28일까지 3년이다.
CIRS Group Korea는 화학물질, 화장품, 의료기기 규제 대응과 각종 인증 컨설팅 과정에서 고객사의 제품 성분 정보, 기술문서, 시험성적서, 인허가 자료 등 민감한 정보를 다룬다. 회사는 이번 인증으로 이러한 정보를 국제표준에 맞춰 관리하는 체계를 공인받았으며, 국내외 고객사와 본사(CIRS Group)의 정보보안 요구에 대응할 근거를 확보했다.
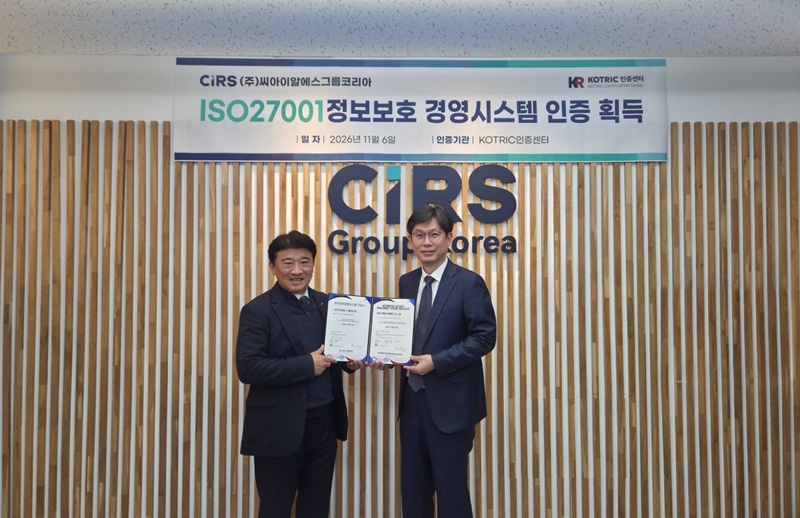
회사는 11월 6일 서울 본사 접견실에서 KOTRIC 인증센터 유재상 원장 등 관계자가 참석한 가운데 인증서 수여식을 가졌다.
임항식 CIRS Group Korea 대표이사는 “컨설팅 기업에게 고객 정보 보호는 서비스 품질만큼이나 중요한 신뢰의 기반”이라며 “이번 인증을 계기로 고객사가 안심하고 자료를 맡길 수 있는 보안 체계를 꾸준히 유지·고도화하겠다”고 말했다.
CIRS Group Korea는 이번 인증을 바탕으로 정보보안 역량을 꾸준히 강화하고, 국내외 고객사와의 신뢰를 더욱 공고히 해 나갈 방침이다.
씨아이알에스그룹코리아, CIRS Group Korea, 정보보안경영시스템, 국제표준, ISO/IEC 27001:2022, 인증, 취득